

KT, 보안 조직 통합·고객 보상…SKT, 정부 지적사항 개선·전담인력 확대
LGU+, 보안 투자·예방체계 강화…23일 국감서 사고 대응체계 검증 전망
[소셜밸류=소민영 기자] SK텔레콤과 KT, LG유플러스 등 이동통신 3사가 잇따른 침해사고를 계기로 정보보호 투자와 보안 관리체계 개편에 속도를 내고 있다. 인공지능(AI) 기반 위협 탐지와 주요 시스템 접근통제, 개인정보 보호 강화에 중점을 두고 있으며, 향후 5년간 예정된 투자 규모는 총 2조4000억원을 웃돈다.
최근 국회 국정감사에서도 통신사의 사고 대응 과정과 고객정보 관리 실태가 주요 현안으로 다뤄졌다. 투자 확대에 따른 실질적인 보안 개선 성과와 사고 발생 시 대응 절차가 얼마나 효과적으로 작동하는지가 향후 정보보호 역량을 평가하는 주요 기준이 될 전망이다.
 |
| ▲각 사 로고/사진=AI 생성 이미지(ChatGPT) |
22일 통신업계에 따르면 SK텔레콤은 지난해 7월 4일 향후 5년간 7000억원을 정보보호에 투자하겠다는 '정보보호 혁신안'을 발표했다. KT도 같은 달 15일 1조원 이상을 투입하겠다는 방침을 밝혔으며, LG유플러스는 7월 29일 '보안 퍼스트(Security First)' 전략을 통해 약 7000억원 규모의 투자계획을 공개했다.
◇ 작년 정보보호 투자 3353억원…KT 규모·SKT 증가율·LGU+ 비중 최대
한국인터넷진흥원(KISA) 정보보호 공시 종합포털을 보면 통신 3사의 2025년 정보보호 투자액은 총 3352억6634만원으로 집계됐다. 전년 2730억9157만원보다 621억7477만원 늘어난 것으로, 증가율은 22.8%다.
기업별 투자액은 KT가 1275억6485만원으로 가장 많았고 SK텔레콤 1110억7360만원, LG유플러스 966억2789만원 순이었다. 전년 대비 증가율에서는 SK텔레콤이 70.3%로 가장 높았고 LG유플러스 16.7%, KT 2.0%가 뒤를 이었다.
KT는 2022년부터 지난해까지 4년 연속 연간 정보보호 투자액 1000억원을 넘어섰다. 지난해 단독 법인 기준 통신 3사 중 가장 많은 금액을 투자했으며, 전체 정보보호 공시 기업 가운데서는 삼성전자와 쿠팡에 이어 세 번째로 큰 규모를 기록했다.
전체 정보기술(IT) 투자에서 정보보호가 차지하는 비중은 LG유플러스가 7.7%로 가장 높았다. SK텔레콤은 7.2%, KT는 6.3%였다. 다만 사업 구조와 기존 투자 수준, 보안 인프라 운영 방식 등이 서로 달라 투자액이나 증가율만으로 보안 역량을 직접 비교하기는 어렵다.
SK텔레콤의 경우 유선통신 사업을 담당하는 SK브로드밴드가 정보보호 투자액을 별도로 공시한다. 두 사업자의 지난해 투자액을 합산하면 1434억원으로, 전년보다 53.7% 증가한 것으로 나타났다.
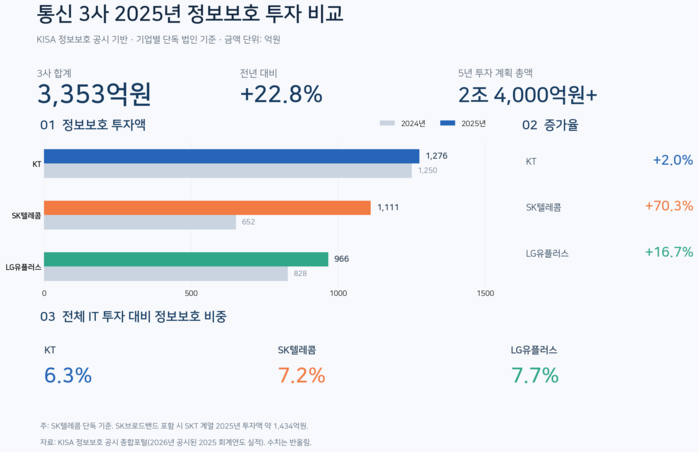 |
| ▲통신3사 2025년 정보보호 투자 비교/자료=한국인터넷진흥원 정보보호 공시 자료, 사진=AI 생성 이미지(ChatGPT) |
◇ KT, 보안 조직 통합·전문인력 확보…보안투자 전체 기업 중 3위
KT는 지속적인 정보보호 투자를 바탕으로 보안 전문인력 확보와 조직 운영체계 개선을 추진하고 있다.
지난 7월 정보보호의 날을 맞아 공개한 운영 현황에 따르면 정보보호 전담인력은 317명이며, 이 가운데 내부 전문인력은 164명이다. 통신망과 주요 시스템에 대한 이해를 바탕으로 보안정책 수립과 침해사고 대응 등 핵심 업무를 수행할 수 있도록 자체 인력 기반을 강화한 것이다. IT·네트워크 개발자 대상 보안 아카데미 운영과 서울대학교 정보보호 분야 계약학과 개설도 추진하고 있다.
지난해 IT·네트워크·서비스 부문에 분산돼 있던 보안 기능을 통합하는 조직 개편을 단행했다. 올해 5월 신설 정보보안실을 중심으로 최고정보보호책임자(CISO)가 전사 보안정책과 주요 위험 관리를 총괄하도록 체계를 재편했다. 보안 관련 인력과 예산, 의사결정 과정을 일원화하고 주요 현안을 경영진 차원에서 관리할 수 있도록 책임 구조를 명확히 했다.
앞서 발표한 5년간 1조원 이상의 투자계획에 따라 제로트러스트 기반 접근통제와 AI 통합 보안관제, 주요 정보 암호화 및 권한 관리체계도 고도화하고 있다. 제로트러스트는 내부망과 외부망을 구분해 신뢰하는 기존 방식에서 벗어나 사용자와 기기, 시스템의 접근 권한을 지속적으로 검증하는 보안체계다. 계정 탈취와 비인가 접근 등을 조기에 식별하고 차단하는 데 활용된다.
침해사고 이후 고객 피해를 줄이기 위한 후속 조치도 마련했다. KT는 지난해 11월부터 KT망 알뜰폰 가입자를 포함한 이용자를 대상으로 유심(USIM) 무상 교체를 지원했으며, 해지 위약금 면제와 기납부 위약금 환급 절차도 운영했다.
올해 2월부터 8월까지는 데이터 100GB 무료 제공과 온라인동영상서비스(OTT) 이용권, 멤버십 할인, 로밍 혜택 등을 포함한 고객 보답 프로그램을 운영했다. KT가 추산한 혜택 규모는 약 4500억원이다.
불법 소액결제 피해가 확인된 368명과 약 2억4000만원의 피해 금액에 대해서는 배상 등 피해 회복 조치를 마련하고, 개인정보 유출 고객 약 2만2000명을 대상으로도 별도 보상책을 제시했다.
KT는 단기적인 비용 부담을 감수하더라도 고객 신뢰 회복이 중장기 경쟁력 확보에 중요하다는 입장이다.
◇ SK텔레콤, 정부 지적사항 개선…보안 인력·대응체계 확대
SK텔레콤은 지난해 4월 발생한 유심 정보 유출 사고를 계기로 정보보호 조직과 주요 시스템 관리체계를 재정비했다. 5년간 7000억원 규모의 투자계획을 바탕으로 사고 예방과 위협 탐지, 침해 대응에 필요한 기술과 인력을 확충하는 데 집중하고 있다.
최고경영자(CEO) 직속 통합보안센터를 중심으로 CISO가 주요 보안정책과 위험 관리를 총괄하도록 책임 구조를 정비했다. CISO 산하에는 모의해킹 전담조직인 '레드팀'을 운영해 실제 공격자의 관점에서 시스템 취약점을 사전에 점검하고 있다.
정부의 침해사고 조사에서 드러난 계정정보 관리와 서버 접근통제 등의 미흡 사항에 대해서도 후속 개선 조치를 진행했다. 특히 다른 서버의 계정정보(ID)가 암호화되지 않은 평문 파일 형태로 저장돼 있던 문제는 지난해 8월 전수 점검과 보완을 완료했으며, 같은 해 11월에는 재발 방지 대책을 관련 시스템에 적용했다.
주요 정보 암호화와 자산관리 시스템 도입, 악성코드 탐지체계 등 정부가 지적한 다른 사항도 제출한 일정에 따라 개선했다는 설명이다.
SK텔레콤 관계자는 "과기정통부 지적사항은 제출한 일정에 따라 구축을 완료한 후 과기정통부와 KISA의 이행점검을 통해 개선 완료를 확인받은 상태"라고 말했다.
올해 7월 공개한 '정보보호백서 2025'에는 사고 이후 추진한 중장기 개선과제의 이행 현황이 담겼다. 정보보호 거버넌스와 보안 기술, 개인정보보호 등 3개 영역에서 총 257개 과제를 선정했으며, 올해 6월까지 171개를 완료해 이행률 66.5%를 기록했다. 당시 남은 과제 가운데 37개는 연내, 49개는 2027년까지 마무리한다는 일정을 제시했다.
정보보호 공시 기준 전담인력은 2024 회계연도 208.4명에서 2025 회계연도 400.6명으로 약 92% 증가했다. 올해 6월 기준 내부 보안 전담인력은 148명으로, 사고 이전 51명보다 약 190% 늘었다.
올해 2월에는 정보보호 관련 지침 17개를 정비하고 사고 유형별 대응 절차를 담은 '런북(Runbook)'을 도입했다. 침해사고 발생 시 상황 파악과 관계 부서 간 정보 공유, 대응 조치에 이르는 과정을 구체화해 현장 대응력을 높이기 위한 조치다.
정부 지적사항에 대한 개선 조치와 관계기관의 이행점검은 완료됐지만, 장기적인 보안 운영 성과를 외부에서 확인할 수 있는 자료는 제한적이다. 향후에는 민감한 보안정보를 제외한 범위에서 주요 개선 실적과 외부 평가 결과 등을 제시해 투자 효과를 지속적으로 확인할 수 있도록 하는 것이 과제로 남는다.
◇ LG유플러스, 보안 투자·예방체계 강화…침해사고 후속 조사 진행
LG유플러스는 2023년 약 29만7000명의 고객정보 유출과 디도스(DDoS) 공격에 따른 인터넷 장애를 겪은 이후 보안 투자와 관리체계를 강화해 왔다. 당시 '사이버 안전혁신안'을 마련하고 CEO 직속 정보보안센터를 신설하는 등 조직을 개편했다. 이어 지난해 7월에는 '보안 퍼스트(Security First)' 전략을 발표하고 향후 5년간 약 7000억원을 투자해 보안 인프라와 침해 대응 역량을 높이는 한편, 2027년까지 제로트러스트 보안체계를 구축하겠다는 계획을 밝혔다.
기술적으로는 신규 보안 솔루션과 가상사설망(VPN), 방화벽 등 네트워크 보호 인프라 확충을 추진하고 있다. 내부 보안포털 재구축과 개인정보보호 관련 법규 및 내부 규정의 준수 여부를 확인하는 상시 점검체계 마련에도 나섰으며, AI 기반 모니터링 기능을 통해 주요 시스템의 비정상적인 접근과 이상징후를 탐지·분석하는 역량을 높이고 있다.
2024년 11월부터는 외부 화이트해커가 공격자의 관점에서 시스템 취약점을 살펴보는 블랙박스 모의해킹도 추진했다. 자체적인 보안 점검과 함께 외부 전문가의 검증을 통해 잠재적인 위험요인을 사전에 찾아내기 위한 활동이다.
그러나 보안 투자와 조직 개편이 이어지는 가운데 지난해 확인된 추가 침해 정황과 사고 대응 과정의 적절성을 둘러싼 논란은 여전히 남아 있다. 지난 15일 국회 과학기술정보방송통신위원회 국정감사에서는 관련 내용이 쟁점으로 떠올랐다.
정부는 이와 관련 경찰에 수사를 의뢰했고, 경찰은 관련 경위를 조사 중이다.
LG유플러스는 침해사고 인지 이후 상황 전파와 초기 분석, 관계기관 신고 등에 관한 단계별 대응 절차를 운영하고 있다고 강조하고 있다.
LG유플러스 관계자는 "침해사고 발생 시 사고 인지·전파, 사고 분석과 초기 대응, 규제기관 신고 등 단계별 사고 대응체계를 운영하고 있으며 관련 절차도 지속적으로 점검하고 있다"면서도 "구체적인 내용은 현재 경찰 수사가 진행 중인 사안이 있어 설명하기 어렵다"고 말했다.
이어 "CEO 직속 정보보안센터를 중심으로 정보보호 체계를 운영하고 있으며, CISO·CPO(개인정보보호책임자)가 전사 정보보호 업무를 총괄하고 있다"며 "침해사고 발생 시 사고의 중요도에 따라 경영진과 관련 조직에 상황을 전파·보고하고 필요한 대응을 수행하는 체계를 운영하고 있다"고 설명했다.
LG유플러스는 보안 인프라와 AI 기반 위협 탐지 역량을 강화하는 한편, 사고 당시 자료 보존 및 대응 절차와 관련한 사실관계 확인에도 대응하고 있다. 특히 오는 23일 국회 과방위 종합감사에는 홍범식 대표와 홍관희 CISO가 증인으로 채택돼 있어 서버 자료 관리 경위와 침해사고 대응체계, 경영진 보고 절차 등에 관한 질의가 이어질 것으로 예상된다.
통신 3사가 대규모 정보보호 투자와 조직 개편에 나선 만큼 향후에는 투자계획의 이행뿐 아니라 실제 사고 예방 및 대응 과정에서 보안체계가 안정적으로 작동하고 있는지를 지속적으로 확인하는 것이 중요해질 전망이다.
[저작권자ⓒ 사회가치 공유 언론-소셜밸류. 무단전재-재배포 금지]